|
|
如题,第一次做PE,很多地方不明白,还请大家多多指正,谢谢!!!
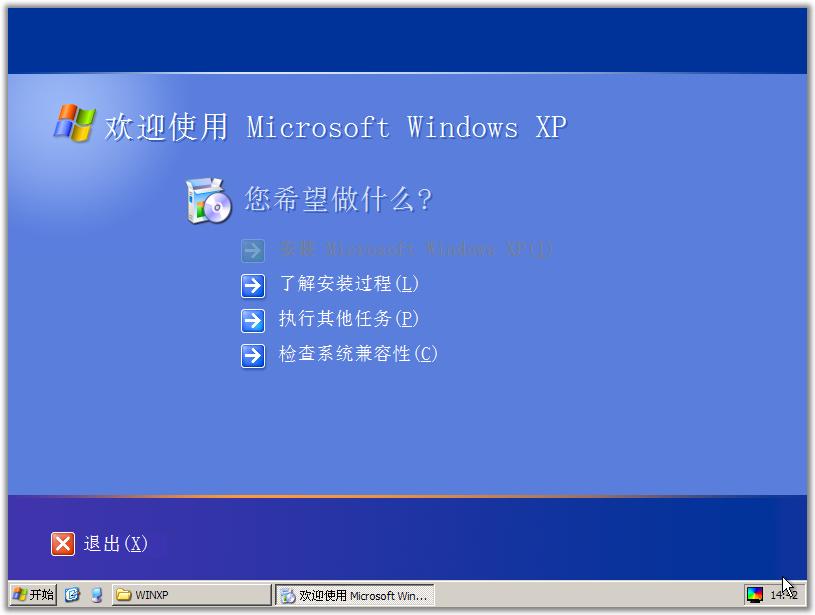
如图:运行 MSDN 的 XPSP3 中的 SETUP 后选项是灰的,但可以运行 I386 的 WINNT.EXE 进行安装。始终觉得哪里不对劲儿但说不上来。
这是我的 INI 文件 处男作品,不要见笑噶,我只是想能挂 WIM 能安系统就可以了,其他软件做成 WIM 放 U 盘。
//配置文件开始
TEAM FBWF P48 L96 H768|DISP W800 H600 B32 F60|LOGO WINLOGON.JPG|TEXT 初始化系统#0x00CCFF L370 T480 R720 B580 *
TEAM ENVI W=%WinDir%|ENVI WS=%W%\SYSTEM32|ENVI WSD=%WS%\Drivers|ENVI SENDTO=%USERPROFILE%\SENDTO
TEAM FILE %W%\TXTSETUP.SI*|FILE %WS%\NTOSKRNL.EX*|FILE %WS%\WIN32K.SYS|PATH #%WS%\CONFIG|FILE %WS%\*.*_|FILE %WSD%\*.SY_
TEAM PATH %SystemDrive%\TEMP|INIT I|EXEC @PECMD.EXE CALL $SHELL32.DLL,DllInstall,#1,U
TEXT 配置系统项#0x00FF33 L370 T500 R720 B580 *
TEAM ENVI V0=HKLM\System\CurrentControlSet\Services|ENVI V1=System32\Drivers
REGI %V0%\USBHUB\ImagePath=%V1%\USBHUB.SYS
REGI %V0%\USBCCGP\ImagePath=%V1%\USBCCGP.SYS
REGI %V0%\USBEHCI\ImagePath=%V1%\USBEHCI.SYS
REGI %V0%\USBOHCI\ImagePath=%V1%\USBOHCI.SYS
REGI %V0%\USBSTOR\ImagePath=%V1%\USBSTOR.SYS
REGI %V0%\USBUHCI\ImagePath=%V1%\USBUHCI.SYS
REGI %V0%\HIDUSB\ImagePath=%V1%\HIDUSB.SYS
REGI %V0%\MOUCLASS\ImagePath=%V1%\MOUCLASS.SYS
REGI %V0%\MOUHID\ImagePath=%V1%\MOUHID.SYS
REGI %V0%\KBDCLASS\ImagePath=%V1%\KBDCLASS.SYS
REGI %V0%\KBDHID\ImagePath=%V1%\KBDHID.SYS
REGI %V0%\CDROM\ImagePath=%V1%\CDROM.SYS
TEAM USER 易宗系统,易宗PE系统|NUMK 0|SHOW R:1,U|EXEC WIMNT.EXE /REG /M /MP Y:\WIM|EXEC WB.EXE|EXEC !ROD.CMD|EXEC !YZSET.CMD
REGI HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\ControlPanel\NameSpace\{7007ACC7-3202-11D1-AAD2-00805FC1270E}\!
REGI HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\ControlPanel\NameSpace\{D6277990-4C6A-11CF-8D87-00AA0060F5BF}\!
REGI HKLM\Software\Microsoft\Windows\CurrentVersion\ShellServiceObjectDelayLoad\PostBootReminder=
REGI HKLM\SYSTEM\CurrentControlSet\Control\MiniNT\!
HOTK #112,PECMD.EXE
HOTK #118,PECMD.EXE DISP W1280 H800 B32 F60
HOTK #119,PECMD.EXE DISP W1280 H1024 B32 F70
HOTK Ctrl + #49,GHOST32.EXE
HOTK Ctrl + #50,DG.EXE
HOTK Ctrl + #51,WINPM.EXE
HOTK Ctrl + #52,WIMTOOL.EXE
HOTK Ctrl + #192,WINSNAP.EXE
LINK %STARTMENU%\记 事 本,NOTEPAD.EXE
LINK %STARTMENU%\命 令 行,CMD.EXE
LINK %STARTMENU%\注 册 表,%W%\REGEDIT.EXE
LINK %STARTMENU%\计 算 器,CALC.EXE
LINK %STARTMENU%\外部配置,PECMD.EXE,LOAD \YIZONG\WIMINI,Shell32.dll#26
LINK %Programs%\附件\侠客密码,XKP.WIM
LINK %Programs%\附件\病毒查杀,SAF.WIM
LINK %Programs%\附件\重载SHEL,RSHELL.EXE
LINK %Programs%\附件\破译登陆,MSP.EXE
LINK %Programs%\附件\磁盘低格,LF.EXE
LINK %Programs%\附件\虚拟镜像,VDM\VDM.EXE
LINK %Programs%\附件\文件校验,MD5.exe
LINK %Programs%\附件\页面设置,PAGE.EXE
LINK %Programs%\附件\数据恢复,RD.EXE
LINK %Programs%\检测\磁盘性能,ATTO.EXE
LINK %Programs%\检测\坏道检测,HDC.EXE
LINK %Programs%\检测\硬件测试,EVE.exe
LINK %Programs%\检测\运算性能,PAI.EXE
LINK %Programs%\检测\CPUZ检测,CPUZ.EXE
LINK %Programs%\检测\显示检测,DC.EXE
LINK %Programs%\检测\文件检测,FM.EXE
LINK %Programs%\检测\内存检测,MEM.EXE
LINK %Programs%\检测\颜色调测,SC.EXE
LINK %Programs%\检测\硬盘检测,HDT.WIM
LINK %SENDTO%\XCAB压缩,XCAB.EXE
LINK %SENDTO%\编译查看,RH.EXE
LINK %SENDTO%\16制编辑,ULTRAEDIT\UEDIT32.EXE
LINK %SENDTO%\镜像编辑,WINIMAGE\WINIMAGE.EXE
LINK %SENDTO%\光盘编辑,ULTRAISO\ULTRAISO.EXE
LINK %SENDTO%\文本编辑,EDITPLUS\EDITPLUS.EXE
LINK %QuickLaunch%\资源管理,EXPLORER.EXE,,EXPLORER.EXE,1
LINK %QuickLaunch%\易宗系统,U:\,,YZ.ICO
FIND Explorer.EXE,!TEAM SHEL %WinDir%\EXPLORER.EXE|WALL WALLPAGE.JPG|TEXT 启动PE成功#0xFF6600 L370 T520 R720 B580 *|WAIT 1000|TEXT|WAIT 1000|TEXT 启动PE成功#0xFF6600 L370 T520 R720 B580 *|WAIT 1000|TEXT|WAIT 1000|TEXT 启动PE成功#0xFF6600 L370 T520 R720 B580 *|WAIT 1000|LOGO|WAIT 5000
TEAM KILL SMSS.EXE|KILL WINLOGON.EXE|FILE %WS%\SMSS.EXE|FILE %WS%\WINLOGON.EXE|ENVI W=|ENVI WS=|ENVI WSD=|ENVI V0=|ENVI V1=|ENVI WSR=|ENVI SENDTO=
//WXRS配置文件结束 |
|

 闽公网安备35020302032614号 )

 IP卡
 狗仔卡
 发表于 2009-5-4 16:36:00
 提升卡
 沉默卡
 喧嚣卡
 变色卡
 千斤顶
 显身卡