找回密码
 注册
搜索
系统gho:最纯净好用系统下载站升级VIP会员,联系 微信:wuyouceo
楼主: mdyblog

[更新376#2825]PECMD2012.1.80.13_Win32_64.多窗口多线程.裸机系统2.3.3.1+18M酷M...

 荐  火... [复制链接]
发表于 2015-10-10 10:09:15 | 显示全部楼层
hhh333 发表于 2015-10-10 09:50
我看那个将CMD变脚本的文本,转换后出现REGI  $HKCR\CLSID\{000209FE-0000-0000-C000-000000000046}\\=Micr ...

刚才试了一下后面一句用这个可以了:
REGI  $HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\Folders\\%CurDir%\BORDERS\=
说明两个\\是重要的,第一个\代表是子项下,第二个是引导的是值,如果后面直接接=号代表是默认值。这样就理解了。
回复

使用道具 举报

 楼主| 发表于 2015-10-10 10:13:07 | 显示全部楼层
本帖最后由 mdyblog 于 2015-10-10 10:20 编辑
hhh333 发表于 2015-10-10 09:50
我看那个将CMD变脚本的文本,转换后出现REGI  $HKCR\CLSID\{000209FE-0000-0000-C000-000000000046}\\=Micr ...


1:
变成一个\是不是好理解一些:HKCR\CLSID\{000209FE-0000-0000-C000-000000000046}\  表示其下的默认值。
--------------------
一般可以这样。
但是有些奇怪的 值名含有\,这样就会混淆。如 \DosDevices\C:
所以用\\优先表示 路径 和 值名 的分隔。
HKEY_LOCAL_MACHINE\SYSTEM\MountedDevices\\\DosDevices\C:

\\ 优先,且是左优先 (默认的\分隔是最右优先)
解释为
HKEY_LOCAL_MACHINE\SYSTEM\MountedDevices  的  \DosDevices\C:
回复

使用道具 举报

 楼主| 发表于 2015-10-10 10:17:58 | 显示全部楼层
hhh333 发表于 2015-10-10 09:50
我看那个将CMD变脚本的文本,转换后出现REGI  $HKCR\CLSID\{000209FE-0000-0000-C000-000000000046}\\=Micr ...

这个
reg add "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\Folders" /f /v "%CD%\\BORDERS\\" /t REG_SZ /d ""
改成脚本怎么写
-----------------------

REGI $HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Installer\Folders\\%_CD%\BORDERS\=
      ----------------------------------------------------------------  -------------- --
回复

使用道具 举报

发表于 2015-10-10 13:05:47 | 显示全部楼层
本帖最后由 ling3882688 于 2015-10-10 13:13 编辑

M大,变量和变量叠加怎么处理?
SET Num=1
SET A1=111
SET A2=222
SET A3=333
//我想显示A+Num这个变量,比如上面Num=1,那也就是显示A1
MESS %A%Num%%
考虑复杂了,MESS %A%Num%%就可以了。

点评

MESS %A%Num%% ------------ 这是4.0的用法。 这样有问题。 建议不要这样。 ENVI^ EnviMode=1 或 ENVI^ ForceLocal=1 后,就没有这个效果了。 PECMD2012正规的用法: SET~[/backcolor] Ai=A%Num% 最近的  详情 回复 发表于 2015-10-10 13:38 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-10 13:38:48 | 显示全部楼层
本帖最后由 mdyblog 于 2015-10-10 13:40 编辑
ling3882688 发表于 2015-10-10 13:05
M大,变量和变量叠加怎么处理?
SET Num=1
SET A1=111


MESS %A%Num%%
------------
这是4.0的用法。
这样有问题;编出来的脚本,会出你意想不到的幽灵问题。好像示例中有测试脚本演示这个问题。

建议不要这样。
ENVI^ EnviMode=1 或  ENVI^ ForceLocal=1 后,就没有这个效果了。

PECMD2012正规的用法:
SET~  Ai=A%Num%
最近的版本还有一种用法
^SET  Ai=%%A%Num%%%

  1. SET Num=1
  2. SET A1=111
  3. SET A2=222
  4. SET A3=333
  5. SET~ Ai=A%Num%
  6. MESS A%Num%=[%Ai%]   //A1=[111]
复制代码


  1. SET Num=1
  2. SET A1=111
  3. SET A2=222
  4. SET A3=333
  5. SET~ Ai=A%Num%
  6. ^SET  Ai=%%A%Num%%%   //A1=[111]
复制代码

点评

谢谢M大,本来还有个测试的实例想请教呢,看了你的回复修改了一下,问题解决了。~再解释一次即可。  详情 回复 发表于 2015-10-10 14:28 回复
回复

使用道具 举报

发表于 2015-10-10 14:28:12 | 显示全部楼层
本帖最后由 ling3882688 于 2015-10-10 14:29 编辑
mdyblog 发表于 2015-10-10 13:38
MESS %A%Num%%
------------
这是4.0的用法。


谢谢M大,本来还有个测试的实例想请教呢,看了你的回复修改了一下,问题解决了。~再解释一次即可。

有个小建议,PECMD打开之后下面的代码区域如果粘贴了很多代码,可否选中某个代码之后点搜索就是搜索选中部分?

点评

是在上面的 帮助文本中搜索---找相关帮助 吗?  详情 回复 发表于 2015-10-10 14:35 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-10 14:35:26 | 显示全部楼层
ling3882688 发表于 2015-10-10 14:28
谢谢M大,本来还有个测试的实例想请教呢,看了你的回复修改了一下,问题解决了。~再解释一次即可。

...

是在上面的 帮助文本中搜索---找相关帮助  吗?

点评

[attachimg]228989[/attachimg] 如上图。  详情 回复 发表于 2015-10-10 14:41 回复
回复

使用道具 举报

发表于 2015-10-10 14:41:27 | 显示全部楼层
本帖最后由 ling3882688 于 2015-10-10 14:44 编辑
mdyblog 发表于 2015-10-10 14:35
是在上面的 帮助文本中搜索---找相关帮助  吗?

1.png

如上图。在有很多代码和文字的情况下,选中之后点搜索搜索的也不是选中的文字而是最开头的代码。所以不是很方便。

点评

新版支持了。 还支持键搜索 效果: [attachimg]229006[/attachimg]  详情 回复 发表于 2015-10-10 16:03 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-10 16:03:14 | 显示全部楼层
ling3882688 发表于 2015-10-10 14:41
如上图。在有很多代码和文字的情况下,选中之后点搜索搜索的也不是选中的文字而是最开头的代码。所以 ...

新版支持了。 还支持<F3>键搜索
效果:
00070.png

点评

谢M大!太棒了。  详情 回复 发表于 2015-10-10 16:07 回复
回复

使用道具 举报

发表于 2015-10-10 16:07:29 | 显示全部楼层
mdyblog 发表于 2015-10-10 16:03
新版支持了。 还支持键搜索
效果:

谢M大!太棒了。
回复

使用道具 举报

 楼主| 发表于 2015-10-10 21:29:33 | 显示全部楼层
这个PECMDX64 内置了WoW64补丁。 大家测试下。
在MAIN 和 INIT指令时自动执行。

PECMD.rar

861.36 KB, 下载次数: 9

点评

初步使用能正常运行32位程序 最新的包内的pecmd-x64 是否已经支持wow64了?  详情 回复 发表于 2015-10-11 15:48 回复
MAIN,使用PECMD就会用到, INI里面再INIT, 不是重复加载了吗? INIT加个参数比较好, 其它不要,毕竟只是WIN10才需要.  详情 回复 发表于 2015-10-11 07:48 回复
回复

使用道具 举报

发表于 2015-10-10 22:13:16 | 显示全部楼层
M大,请问怎么获取含有UD分区的磁盘盘符?

例如 fbinst.exe --hdlist 可以列出所有磁盘信息并用*号标识含有UD分区的磁盘,从而获取盘符。

请问用PECMD怎样实现?只需要加载PE时或进入PE后获取含有UD分区的磁盘盘符。
回复

使用道具 举报

 楼主| 发表于 2015-10-10 22:54:52 | 显示全部楼层
本帖最后由 mdyblog 于 2015-10-10 23:01 编辑
lps4290 发表于 2015-10-10 22:13
M大,请问怎么获取含有UD分区的磁盘盘符?

例如 fbinst.exe --hdlist 可以列出所有磁盘信息并用*号标识 ...


  1. PART LIST DISK ,&&DSKS
  2. FORX * %&DSKS%,&&dsk,
  3. {*   
  4.     MOUN-udm listud -ret:  &&V  -udmask: 0x100000  \\.\PhysicalDrive%&dsk%
  5.     FIND $%&V%=, EXIT -
  6.     PART list part %&dsk%, &&prts
  7.     SET &Drvs=
  8.     FORX * %&prts%,&&prt,
  9.     {*  PART -iv=8 list part %&dsk%:%&prt%, &&Drv
  10.         FIND $%&Drv%<>, SET Drvs=%&Drvs% %&Drv%
  11.     }
  12.     MESS UD: hd%dsk%  %&Drvs%
  13. }
复制代码

点评

谢了M大,这样我就可以弃用fbinst.exe了。 学习多了,发现很多第三方工具都不需要了, 像整理盘符脚本什么的,感谢M大的付出!  详情 回复 发表于 2015-10-14 00:15 回复
回复

使用道具 举报

发表于 2015-10-11 01:32:17 | 显示全部楼层
本帖最后由 huaqingyuan 于 2015-10-11 01:33 编辑

老大 我们知道rundll32 netplwiz.dll,UsersRunDll,就是调用netplwiz.dll的UsersRunDll函数
那么用CALL 调用netplwiz.dll怎么实现呢?
call $netplwiz.dll,UsersRunDll,
还有
call $netplwiz.dll,UsersRunDllW,
都不对,应该怎么写呢?

点评

老大 我们知道rundll32 netplwiz.dll,UsersRunDll,就是调用netplwiz.dll的UsersRunDll函数 ------------------------------ rundll32 netplwiz.dll,UsersRunDll,[/backcolor] 这样对吗? 即使换成半角, run  详情 回复 发表于 2015-10-11 08:37 回复
试试 call $netplwiz.dll,UsersRunDll 还有 call $netplwiz.dll,UsersRunDllW  详情 回复 发表于 2015-10-11 08:07 回复
回复

使用道具 举报

发表于 2015-10-11 07:48:15 | 显示全部楼层
mdyblog 发表于 2015-10-10 21:29
这个PECMDX64 内置了WoW64补丁。 大家测试下。
在MAIN 和 INIT指令时自动执行。

MAIN,使用PECMD就会用到,

INI里面再INIT, 不是重复加载了吗?

INIT加个参数比较好, 其它不要,毕竟只是WIN10才需要.

点评

1: 不会重复,内部判断 2:内部判读,  详情 回复 发表于 2015-10-11 08:06 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-11 08:06:44 | 显示全部楼层
2012bzsb 发表于 2015-10-11 07:48
MAIN,使用PECMD就会用到,

INI里面再INIT, 不是重复加载了吗?

1: 不会重复,内部判断

2:内部判读,<win10不执行。
回复

使用道具 举报

 楼主| 发表于 2015-10-11 08:07:08 | 显示全部楼层
本帖最后由 mdyblog 于 2015-10-11 09:40 编辑

huaqingyuan 发表于 2015-10-11 01:32
老大 我们知道rundll32 netplwiz.dll,UsersRunDll,就是调用netplwiz.dll的UsersRunDll函数
那么用CALL 调 ...

试试
CALL $--win netplwiz.dll,UsersRunDll,
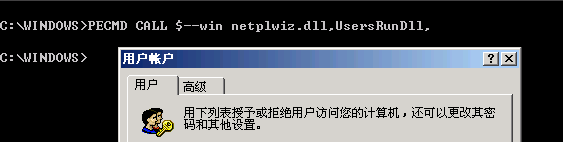
00070.png

00071.png


RUNDLL32 有些 隐含参数,--win 就是自动补上隐含参数。同时,真正的参数格式,完全不是你看到的那样。
固定4个参数
参数1  参数2  参数3  参数4
参数1  参数2  参数4 是隐含

参数3 是 rundll32 函数名后面 整个参数表,格式固定为字符串,里面的半角逗号也是串内的一个字符,不能作为参数分隔
RUNDLL32 DLl,FUN AAA,BBBB,CCC
这里 AAA,BBBB,CCC 整个是 参数3
为隐藏其中的逗号,包装成一个字符串&FullParam,用 *FullParam作为参数,CALL $就看不到这些逗号。
SET &FullParam=AAA,BBBB,CCC
CALL $DLL,FUN,#%&__WinID%,#%&__HINST%,*FullPARAM,#5
  
实际为:
  1. SET &FullPARAM=
  2. CALL $netplwiz.dll,UsersRunDll,#%&__WinID%,#%&__HINST%,*FullPARAM,#5
复制代码


FullPARAM中没半角逗号,所以,也可直接写为:
  1. CALL $netplwiz.dll,UsersRunDll,#%&__WinID%,#%&__HINST%,$,#5
复制代码


加个 --win 开关, PECMD自动处理,就没那么多事。

PECMD补充说明.doc---52#
回复

使用道具 举报

 楼主| 发表于 2015-10-11 08:37:28 | 显示全部楼层
本帖最后由 mdyblog 于 2015-10-11 08:46 编辑
huaqingyuan 发表于 2015-10-11 01:32
老大 我们知道rundll32 netplwiz.dll,UsersRunDll,就是调用netplwiz.dll的UsersRunDll函数
那么用CALL 调 ...

老大 我们知道rundll32 netplwiz.dll,UsersRunDll,就是调用netplwiz.dll的UsersRunDll函数
------------------------------
rundll32 netplwiz.dll,UsersRunDll,
这样对吗?

即使换成半角,
rundll32 netplwiz.dll,UsersRunDll,
这样对吗?
拷到命令行试试?
00069.png

应该是 rundll32 netplwiz.dll,UsersRunDll
后面没有逗号。

PECMD为:
CALL $--win netplwiz.dll,UsersRunDll,   //RUNDLL32
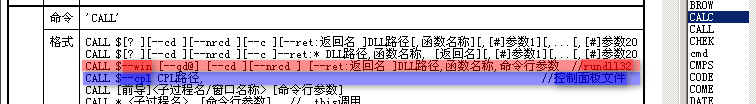
00070.png

点评

huaqingyuan: 刚下载了最新版本,严格按照你的命令,还是没有任何反映 ----------------------------- 试试整个测试包。解开, 管理员运行, 测试.CMD  详情 回复 发表于 2015-10-11 11:50 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-11 09:57:17 | 显示全部楼层
好像今天百度盘 出问题了, 登录不了,总是密码不对。
回复

使用道具 举报

 楼主| 发表于 2015-10-11 11:50:22 | 显示全部楼层
mdyblog 发表于 2015-10-11 08:37
老大 我们知道rundll32 netplwiz.dll,UsersRunDll,就是调用netplwiz.dll的UsersRunDll函数
----------- ...


huaqingyuan:
刚下载了最新版本,严格按照你的命令,还是没有任何反映
-----------------------------
试试整个测试包。解开, 管理员运行, 测试.CMD
测试包.zip (780.52 KB, 下载次数: 4)

效果:
00074.png

点评

[attachimg]229062[/attachimg] 没反映,所以加了命令暂停了一下  详情 回复 发表于 2015-10-11 12:03 回复
回复

使用道具 举报

发表于 2015-10-11 12:03:06 | 显示全部楼层
mdyblog 发表于 2015-10-11 11:50
huaqingyuan:
刚下载了最新版本,严格按照你的命令,还是没有任何反映
------------------------- ...


QQ图片20151011120107.png

没反映,所以加了命令暂停了一下

点评

你是什么系统? X64 要用 PECMD-64  详情 回复 发表于 2015-10-11 12:36 回复
回复

使用道具 举报

发表于 2015-10-11 12:04:44 | 显示全部楼层
直接打开PECMD帮助,下下面写命令运行也是一样

点评

新版本 自动判断。 直接用 UsersRunDll 也是可以的。 效果: [attachimg]229077[/attachimg]  详情 回复 发表于 2015-10-11 14:13 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-11 12:36:28 | 显示全部楼层
huaqingyuan 发表于 2015-10-11 12:03
没反映,所以加了命令暂停了一下

你是什么系统?
X64 要用 PECMD-64

点评

huaqingyuan : 是的,替换了的 --------------- 哦, 看了下, win7以上, 要用UsersRunDllW[/backcolor] CALL $--win netplwiz.dll,UsersRunDllW[/backcolor], win7效果: [attachimg]229076[/attac  详情 回复 发表于 2015-10-11 13:35 回复
huaqingyuan 是的,替换了的 ------------ 那就算了, 没时间折腾了。  详情 回复 发表于 2015-10-11 12:43 回复
挺麻烦的! 为什么 要“点评”, 儿不是直接“回复”? “点评”都没地方回复, 帖子显示也是乱跑,点开,跑到别的地方,而不是直接看到你的“点评”。  详情 回复 发表于 2015-10-11 12:42 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-11 12:42:54 | 显示全部楼层
mdyblog 发表于 2015-10-11 12:36
你是什么系统?
X64 要用 PECMD-64

挺麻烦的!
为什么 要“点评”, 儿不是直接“回复”?

“点评”都没地方回复,  帖子显示也是乱跑,点开,跑到别的地方,而不是直接看到你的“点评”。
回复

使用道具 举报

 楼主| 发表于 2015-10-11 12:43:25 | 显示全部楼层
mdyblog 发表于 2015-10-11 12:36
你是什么系统?
X64 要用 PECMD-64

huaqingyuan
是的,替换了的
------------
那就算了, 没时间折腾了。
回复

使用道具 举报

 楼主| 发表于 2015-10-11 13:35:59 | 显示全部楼层
mdyblog 发表于 2015-10-11 12:36
你是什么系统?
X64 要用 PECMD-64

huaqingyuan :
是的,替换了的
---------------
哦, 看了下, win7以上, 要用UsersRunDllW
CALL $--win netplwiz.dll,UsersRunDllW,   

win7效果:
屏幕捕获0001.PNG

回复

使用道具 举报

 楼主| 发表于 2015-10-11 14:13:43 | 显示全部楼层
本帖最后由 mdyblog 于 2015-10-11 14:24 编辑
huaqingyuan 发表于 2015-10-11 12:04
直接打开PECMD帮助,下下面写命令运行也是一样


新版本 测试包2.rar (1.36 MB, 下载次数: 9) 自动判断。
直接用 UsersRunDll 也是可以的。

效果:
屏幕捕获0001b.PNG
回复

使用道具 举报

发表于 2015-10-11 15:48:12 | 显示全部楼层
mdyblog 发表于 2015-10-10 21:29
这个PECMDX64 内置了WoW64补丁。 大家测试下。
在MAIN 和 INIT指令时自动执行。

初步使用能正常运行32位程序

最新的包内的pecmd-x64 是否已经支持wow64了?

点评

最新的包内的pecmd-x64 是否已经支持wow64了? ----------- 支持。 网盘还没上传。 上面的附件才可以。  详情 回复 发表于 2015-10-11 18:29 回复
回复

使用道具 举报

 楼主| 发表于 2015-10-11 18:29:55 | 显示全部楼层
andos 发表于 2015-10-11 15:48
初步使用能正常运行32位程序

最新的包内的pecmd-x64 是否已经支持wow64了?

最新的包内的pecmd-x64 是否已经支持wow64了?
-----------
支持。
网盘还没上传。

上面的附件才可以。
回复

使用道具 举报

发表于 2015-10-12 08:04:16 来自手机 | 显示全部楼层
m大,请问一个目录里有若干子目录,找出含关键字的子目录作为变量怎么写?

如:
C:\ABC
C:\ABC\aa123
C:\ABC\456bb
C:\ABC\hh789

找出目录ABC里含关键字123的子目录并以C:\ABC\aa123作为变量

点评

SET &V= FORX @D:\ABC\*,&&D,0, TEAM NAME &&nm=%&D%| LPOS* &&I=123,,%&NM%| IFEX $%&I%>0, SET V=%&D% MESS. %&V%  详情 回复 发表于 2015-10-12 09:41 回复
回复

使用道具 举报

您需要登录后才可以回帖 登录 | 注册

本版积分规则

小黑屋|手机版|捐助支持|无忧启动 ( 闽ICP备05002490号-1|闽公网安备35020302032614号 )

GMT+8, 2026-11-22 23:58

Powered by Discuz! X5.0

© 2001-2026 Discuz! Team.

快速回复 返回顶部 返回列表